Herkennen van spam en phishing
Nieuws algemeenHerkennen van spam en phishing
Helaas ontvangen we ook binnen Rho Adviseurs regelmatig spam of phishing mails. Hoe herken je spam of phishing en hoe kun je hier het beste mee omgaan?
Als jij een spam of phishing bericht opent en je gegevens achterlaat, kan dit aanzienlijke bedrijfsrisico’s voor Rho Adviseurs opleveren. Wees daarom altijd voorzichtig. Als een mail er vreemd uitziet, neem dan geen risico en open hem niet. Gaat er iets fout? Neem bij een calamiteit altijd direct contact op met ICT zodat de schade voorkomen kan worden.
Wees alert op spam
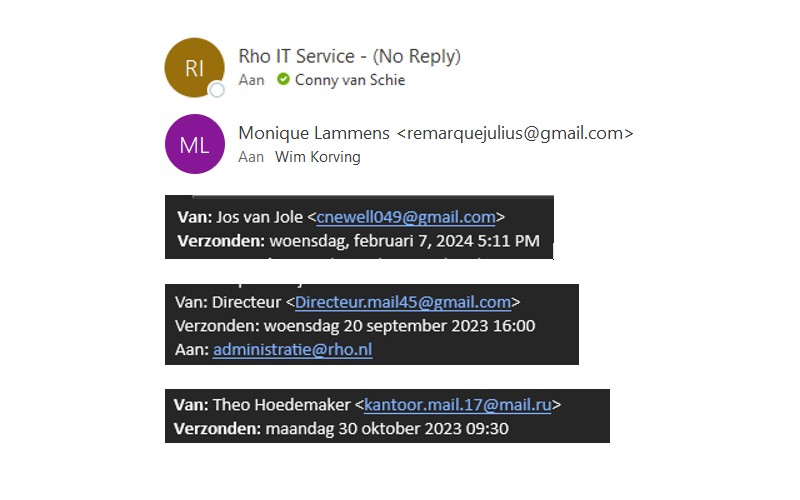
Spam of phishing (hierna spam) ziet er vaak uit als een gewoon mailtje. De mails lijken vaak afkomstig van bekenden of collega’s uit de organisatie, maar aan het e-mailadres kun je eigenlijk altijd zien dat er iets niet klopt. Als het e-mailadres niet direct zichtbaar is, kun je met de muis over de afzender zweven, dan wordt het e-mailadres zichtbaar.
Deze mails dien je altijd te negeren. Niet openen, maar direct met rechtermuisknop markeren als ongewenst, afzender blokkeren en daarna deleten. Deze spam-berichten komen iedere keer bij een ander willekeurig e-mailadres vandaan. Daarom kunnen we dit helaas niet centraal regelen vanuit ICT. Wees hier zelf altijd alert op.
Benieuwd hoe spam-afzenders eruit zien? Zie onderstaande voorbeelden.
Geef nooit je telefoonnummer
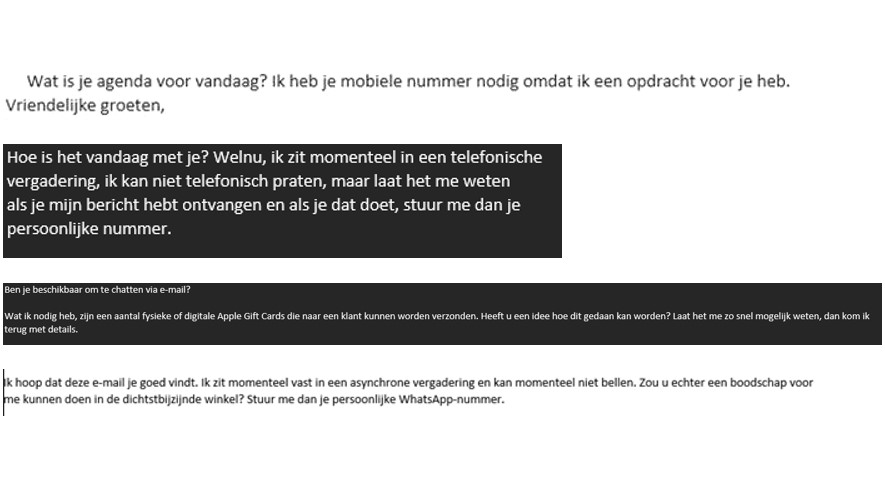
Ook wordt spam regelmatig gebruikt om je privé nummer te vragen. Vaak is zo’n berichtje wel herkenbaar als spam (vreemde berichten met een gebrekkig taalgebruik), maar soms lijkt het net echt. Wees hier alert op en geef nooit je telefoonnummer door. Binnen Rho kunnen we via de Mijn Gesprek-app altijd een nummer opzoeken en de telefoonnummers worden ook in de e-mail-handtekening vermeld. Ook voor deze mails geldt: niet openen, maar direct met rechtermuisknop markeren als ongewenst en daarna deleten.
Hoe zien dit soort berichten eruit?
Wees extra alert bij het invullen van externe bestanden
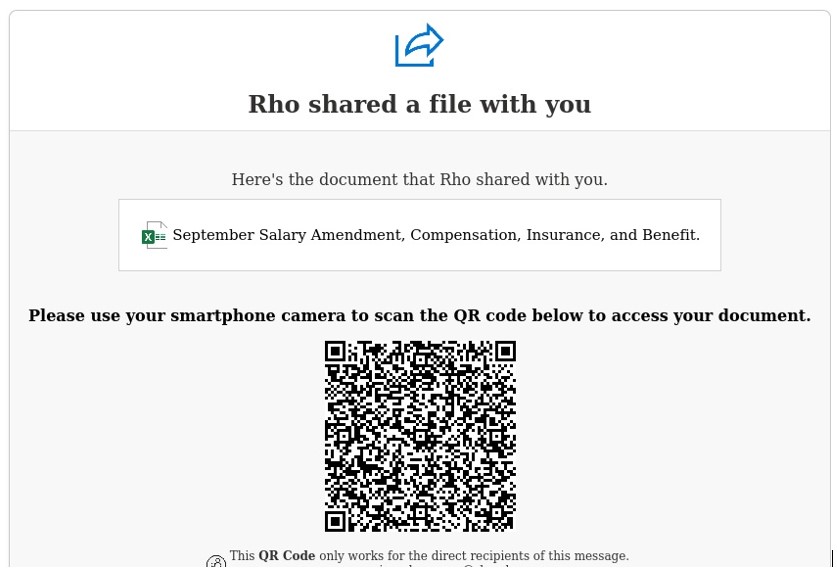
Wat wij ook veel zien zijn mailtjes met links naar beveiligde bestanden, voor ondertekening of iets dergelijks. Deze zijn wat lastiger te herkennen maar ook hier geldt: vraag het altijd eerst aan ICT voordat je op een site buiten Rho je e-mailadres en wachtwoord invult. Dat kan er zo uit zien:
SPAM EN PHISING: wat kun jij doen?
- open spam-mail nooit
- markeer direct als ongewenst en blokkeer de afzender
- verwijder de mail
- geef nooit je telefoonnummer
- wees extra alert bij het openen van gedeelde bestanden en het ondertekenen van bestanden
- is er toch iets mis gegaan of twijfel je over een bericht? Meld het direct bij ICT!
Bij twijfel mag je altijd contact opnemen met ICT. Je mag ook een screenshot/schermknipsel naar ICT sturen (stuur nooit de mail zelf door). Daarna kun je de mail direct verwijderen.
Reacties
0 Reacties